DSGVO im Gutachterbüro: Die Checkliste für Sachverständige
Name, Anschrift, Kennzeichen, Unfallhergang, Fotos mit Personen: Kfz-Sachverständige verarbeiten täglich personenbezogene Daten. Diese Checkliste zeigt, worauf es ankommt.
Welche personenbezogenen Daten verarbeiten Gutachter?
Personenbezogen sind alle Informationen, die sich einer natürlichen Person zuordnen lassen. Dabei reicht es aus, wenn die Person mit vertretbarem Aufwand identifiziert werden kann. Im Gutachterbüro kommt so schnell eine beachtliche Menge zusammen – bei jedem einzelnen Auftrag. Typisch sind unter anderem:
- Name, Anschrift, Telefonnummer und E-Mail von Anspruchstellern und Auftraggebern
- Kfz-Kennzeichen, Angaben aus der Zulassungsbescheinigung und die Fahrzeug-Identifizierungsnummer
- Angaben zum Unfallhergang, zu Unfallbeteiligten, Zeugen und zur gegnerischen Versicherung inklusive Schadennummer
- Bankverbindungen, etwa bei einer Abtretungserklärung zugunsten des Sachverständigen
- Fotos, auf denen Personen, Kennzeichen oder Wohnumfeld erkennbar sind
- Kommunikation per E-Mail, Messenger oder Telefon, einschließlich Gesprächsnotizen
Hinzu kommen Daten von Personen, die nicht selbst Auftraggeber sind: der Unfallgegner, Fahrer, die vom Halter abweichen, oder Ansprechpartner bei Werkstätten und Versicherern. Auch für diese Daten gelten die Grundsätze der DSGVO. Gelegentlich enthalten Unfallschilderungen außerdem Hinweise auf Verletzungen. Solche Gesundheitsdaten gehören zu den besonderen Kategorien nach Art. 9 DSGVO und sollten nur aufgenommen werden, wenn sie für das Gutachten tatsächlich erforderlich sind.
Der wichtigste Grundsatz für den Alltag lautet deshalb Datenminimierung (Art. 5 Abs. 1 lit. c DSGVO): Erheben und speichern Sie nur, was Sie für den konkreten Zweck brauchen.
Rechtsgrundlagen der Verarbeitung im Gutachterbüro
Jede Verarbeitung personenbezogener Daten braucht eine Rechtsgrundlage. Viele Sachverständige gehen davon aus, dafür sei eine Einwilligung nötig. Das ist im Kerngeschäft meist nicht der Fall – und auch nicht empfehlenswert, weil eine Einwilligung jederzeit widerrufen werden kann. Für Gutachterbüros sind vor allem drei Rechtsgrundlagen aus Art. 6 Abs. 1 DSGVO relevant:
Vertragserfüllung (lit. b)
Beauftragt Sie ein Geschädigter mit einem Haftpflichtgutachten, dürfen Sie die Daten verarbeiten, die zur Durchführung dieses Vertrags erforderlich sind: Kontaktdaten, Fahrzeugdaten, Besichtigungstermin, Fotos, Rechnung. Das gilt auch für vorvertragliche Schritte, etwa die Terminvereinbarung auf Anfrage des Kunden. Entscheidend ist der Zweck: Was für die Erstellung und Abrechnung des Gutachtens nötig ist, ist abgedeckt – darüber hinausgehende Nutzungen nicht automatisch.
Rechtliche Verpflichtung (lit. c)
Steuer- und handelsrechtliche Vorgaben verpflichten Sie, Rechnungen und Buchungsbelege aufzubewahren. Diese gesetzliche Pflicht ist selbst eine Rechtsgrundlage – auch dann, wenn ein Kunde die Löschung seiner Daten verlangt. Gleiches gilt für Auskünfte, die Sie Behörden aufgrund gesetzlicher Vorgaben erteilen müssen.
Berechtigtes Interesse (lit. f)
Für Daten von Personen, mit denen Sie keinen Vertrag haben, ist häufig das berechtigte Interesse die passende Grundlage. Beispiele sind die Daten des Unfallgegners, die Sie zur Schadenregulierung im Gutachten nennen, oder die Kontaktdaten des Werkstattmeisters. Voraussetzung ist eine Interessenabwägung: Ihr Interesse (bzw. das Ihres Auftraggebers) an der Verarbeitung darf die Interessen der betroffenen Person nicht überwiegen. Halten Sie diese Abwägung kurz schriftlich fest, etwa im Verarbeitungsverzeichnis.
Eine Einwilligung (lit. a) brauchen Sie typischerweise erst für Zwecke außerhalb des Auftrags, zum Beispiel für einen Newsletter, Bewertungsanfragen per E-Mail oder die Verwendung von Schadenfotos auf Ihrer Website.
Datenflüsse: Wer erhält welche Daten?
Ein Gutachten bleibt selten im Büro. Es geht an den Auftraggeber, die Versicherung, den Anwalt, manchmal an Restwertbörsen und Werkstätten. Jeder dieser Datenflüsse sollte vom Zweck gedeckt und dokumentiert sein. Die folgende Übersicht zeigt typische Konstellationen – im Einzelfall kann die Bewertung abweichen.
| Empfänger | Typische Daten | Zweck | Hinweise |
|---|---|---|---|
| Auftraggeber / Geschädigter | Vollständiges Gutachten, Fotos, Rechnung | Vertragserfüllung | Sicherer Übermittlungsweg, z. B. Kundenportal statt unverschlüsselter Anhänge |
| Versicherer | Gutachten, Fotos, Schadennummer, Rechnung | Schadenregulierung im Auftrag bzw. Interesse des Geschädigten | Bei Kaskogutachten ist der Versicherer häufig selbst Auftraggeber |
| Rechtsanwalt | Gutachten, Korrespondenz, ggf. Abtretung | Durchsetzung der Ansprüche | Nur an den vom Mandanten benannten Anwalt übermitteln |
| Restwertbörse | Fahrzeugdaten, Schadenfotos | Ermittlung des Restwerts | Keine Halterdaten; Kennzeichen auf Fotos unkenntlich machen |
| Werkstatt | Fahrzeugdaten, Schadenumfang, ggf. Kontaktdaten | Reparaturplanung, Rückfragen | Nur weitergeben, wenn der Auftraggeber das wünscht |
| Software- und Cloud-Anbieter | Alle Auftragsdaten | Technischer Betrieb | Auftragsverarbeitung, AVV nach Art. 28 DSGVO erforderlich |
Besonders sensibel ist die Weitergabe an eine Restwertbörse: Hier erreichen Fahrzeugdaten und Fotos einen größeren Kreis von Bietern. Wie Sie den Restwert sauber und nachvollziehbar ermitteln, lesen Sie in unserem Beitrag Restwert richtig ermitteln.
Fotos, Kennzeichen und FIN
Fotos sind das Herzstück jedes Gutachtens – und datenschutzrechtlich oft der heikelste Teil. Ein Kfz-Kennzeichen gilt nach überwiegender Auffassung als personenbezogenes Datum, weil sich darüber der Halter ermitteln lässt. Ähnliches gilt für die FIN. Hinzu kommen Personen, die zufällig im Bild sind, Hausfassaden, Hausnummern oder Gegenstände im Innenraum.
- Bildausschnitt bewusst wählen: Fotografieren Sie, was für die Schadendokumentation nötig ist. Personen gehören in der Regel nicht ins Bild.
- Kennzeichen gezielt einsetzen: Für das Gutachten selbst ist ein Foto mit Kennzeichen zur Identifikation des Fahrzeugs üblich und sinnvoll. Für Restwertbörsen oder Veröffentlichungen sollte es unkenntlich gemacht werden.
- Metadaten beachten: Smartphone-Fotos enthalten oft GPS-Koordinaten und Gerätedaten. Prüfen Sie, ob diese bei der Weitergabe benötigt werden.
- Private Geräte vermeiden: Fotos, die dauerhaft in der privaten Galerie oder einem privaten Cloud-Backup liegen, sind schwer zu kontrollieren und zu löschen.
- Messenger mit Bedacht nutzen: Schicken Kunden Fotos per Messenger, übertragen Sie diese zeitnah in die Auftragsakte und entfernen Sie sie anschließend vom Gerät.
Ein strukturierter Foto-Workflow, bei dem Bilder direkt in der Auftragsakte landen, löst viele dieser Probleme auf einmal. Wie das in der Praxis aussieht, beschreibt unser Leitfaden Kfz-Gutachten digital erstellen.
Auftragsverarbeitung oder eigene Verantwortlichkeit?
Für jeden Empfänger stellt sich die Frage, in welcher Rolle er Daten erhält. Davon hängt ab, ob Sie einen Vertrag zur Auftragsverarbeitung (AVV) brauchen.
Auftragsverarbeiter (Art. 28 DSGVO) verarbeiten Daten ausschließlich nach Ihren Weisungen und für Ihre Zwecke. Typische Beispiele sind Anbieter von Gutachter-Software, Cloud-Speicher, E-Mail-Hosting, externe IT-Dienstleister mit Zugriff auf Ihre Systeme oder ein Schreibbüro. Mit ihnen schließen Sie einen AVV, und Sie bleiben gegenüber den Betroffenen verantwortlich.
Eigenständig Verantwortliche entscheiden selbst über Zwecke und Mittel. Dazu zählen in aller Regel Versicherer, Rechtsanwälte und Werkstätten, die Ihr Gutachten für eigene Zwecke nutzen. Auch Restwertbörsen dürften meist eigenständig handeln, da sie ihre Plattform nach eigenen Regeln betreiben. Steuerberater werden ebenfalls überwiegend als eigenverantwortlich eingeordnet. Hier ist kein AVV erforderlich – wohl aber eine Rechtsgrundlage für die Übermittlung.
Daneben gibt es die gemeinsame Verantwortlichkeit nach Art. 26 DSGVO, wenn mehrere Stellen Zwecke und Mittel gemeinsam festlegen. Im Gutachteralltag ist das eher die Ausnahme, kann aber etwa bei Büro- oder Netzwerkgemeinschaften eine Rolle spielen. Im Zweifel lohnt sich eine kurze Abstimmung mit einem Datenschutzberater.
Datenschutzhinweise: Was hinein gehört
Wenn Sie Daten bei der betroffenen Person selbst erheben, müssen Sie sie nach Art. 13 DSGVO informieren. Werden Daten nicht bei der Person selbst erhoben – etwa die Daten des Unfallgegners –, gilt Art. 14 DSGVO mit eigenen Ausnahmen. Für Auftraggeber eignet sich ein kompaktes Informationsblatt, das Sie mit dem Auftrag aushändigen oder digital bereitstellen. Folgende Inhalte sollten enthalten sein:
- Name und Kontaktdaten des Verantwortlichen (Ihr Büro) und ggf. des Datenschutzbeauftragten
- Zwecke der Verarbeitung, z. B. Erstellung des Gutachtens, Abrechnung, Schadenregulierung
- Rechtsgrundlagen (Art. 6 Abs. 1 lit. b, c, f DSGVO) und bei lit. f das berechtigte Interesse
- Empfänger oder Kategorien von Empfängern: Versicherer, Anwälte, Restwertbörsen, Werkstätten, Dienstleister
- Gegebenenfalls Übermittlungen in Drittländer außerhalb der EU
- Speicherdauer bzw. Kriterien für deren Festlegung
- Hinweis auf die Betroffenenrechte einschließlich Widerspruchsrecht
- Beschwerderecht bei einer Datenschutz-Aufsichtsbehörde
- Ob die Bereitstellung der Daten für den Vertrag erforderlich ist und was passiert, wenn sie fehlt
Eine Unterschrift des Kunden unter die Datenschutzhinweise ist rechtlich nicht vorgeschrieben, hilft aber beim Nachweis, dass Sie informiert haben. Achten Sie darauf, Informationsblatt und Einwilligungen nicht zu vermischen.
Die 7-Punkte-Checkliste
1. Verzeichnis von Verarbeitungstätigkeiten
Nach Art. 30 DSGVO dokumentieren Sie, welche Daten Sie zu welchem Zweck verarbeiten, wer Zugriff hat und wann gelöscht wird. Für ein typisches Gutachterbüro umfasst das Verzeichnis meist nur wenige Seiten: Auftragsbearbeitung, Buchhaltung, Personalverwaltung, Website und gegebenenfalls Newsletter.
2. Informationspflichten erfüllen
Auftraggeber müssen bei der Datenerhebung über Zweck, Rechtsgrundlage und Speicherdauer informiert werden (Art. 13 DSGVO). Am einfachsten gelingt das über ein Datenschutzblatt, das zusammen mit dem Auftrag übergeben oder unterschrieben wird.
3. Auftragsverarbeitungsverträge abschließen
Mit jedem Dienstleister, der in Ihrem Auftrag Daten verarbeitet – Software-Anbieter, Cloud-Speicher, Schreibbüro –, benötigen Sie einen AVV nach Art. 28 DSGVO. Legen Sie die Verträge zentral ab.
4. Technische und organisatorische Maßnahmen (TOMs)
Verschlüsselung, Zugriffskontrolle, Backups, sichere Passwörter und Zwei-Faktor-Authentifizierung gehören zum Mindeststandard nach Art. 32 DSGVO. Dazu zählen auch verschlüsselte Laptops und Smartphones sowie eine Bildschirmsperre.
5. Datenweitergabe prüfen
Die Weitergabe an Versicherer, Anwälte oder Restwertbörsen muss vom Zweck gedeckt sein. Bei Restwertbörsen sollten Kennzeichen auf Fotos unkenntlich gemacht werden.
6. Mitarbeitende verpflichten
Alle Mitarbeitenden, auch Aushilfen, sollten schriftlich auf Vertraulichkeit und Datenschutz verpflichtet und regelmäßig geschult werden. Vergeben Sie Zugriffsrechte nach dem Need-to-know-Prinzip – mit einer Team- und Rechteverwaltung lässt sich das sauber abbilden.
7. Prozess für Betroffenenanfragen
Auskunfts- und Löschanfragen müssen grundsätzlich innerhalb eines Monats beantwortet werden. Legen Sie fest, wer zuständig ist und wie Sie die Daten schnell finden.
Eine zentrale Software, in der alle Auftragsdaten liegen, macht Auskunft und Löschung deutlich einfacher als verstreute Ordner, E-Mails und USB-Sticks.
Aufbewahrung und Löschung
Daten dürfen nur so lange gespeichert werden, wie es für den Zweck erforderlich ist oder gesetzliche Pflichten es verlangen (Grundsatz der Speicherbegrenzung). In der Praxis überlagern sich mehrere Fristen:
| Unterlage | Orientierung | Grundlage / Hinweis |
|---|---|---|
| Rechnungen und andere Buchungsbelege | grundsätzlich 8 Jahre | Steuer- und Handelsrecht, verkürzt seit 2025 |
| Bücher, Jahresabschlüsse, Inventare | 10 Jahre | Steuer- und Handelsrecht |
| Empfangene und versandte Geschäftsbriefe | in der Regel 6 Jahre | soweit sie für die Besteuerung bzw. als Handelsbriefe relevant sind |
| Gutachten, Fotos, Auftragsakte | keine einheitliche Frist | häufig orientiert an Haftungs- und Verjährungsfristen |
| Anfragen ohne Auftrag | kurz | löschen, sobald der Zweck entfallen ist |
Für Rechnungen – auch eine E-Rechnung – und andere Buchungsbelege gilt seit 2025 grundsätzlich eine handels- und steuerrechtliche Aufbewahrungsfrist von acht Jahren, für Bücher und Jahresabschlüsse weiterhin zehn Jahre. Die Frist beginnt in der Regel mit dem Ende des Kalenderjahres, in dem der Beleg entstanden ist. Gutachten selbst bewahren viele Sachverständige zusätzlich bis zum Ablauf möglicher Haftungs- und Verjährungsfristen auf, weil sie im Streitfall – etwa über die Sachverständigenkosten – als Nachweis dienen. Klären Sie die konkreten Fristen für Ihr Büro mit Ihrem Steuerberater.
Wichtig: Läuft eine Aufbewahrungspflicht noch, ersetzt eine Einschränkung der Verarbeitung die Löschung. Die Daten werden dann gesperrt und nur noch für den Aufbewahrungszweck genutzt. Definieren Sie für jede Datenkategorie eine Löschfrist und setzen Sie diese – idealerweise automatisiert – konsequent um. Denken Sie dabei auch an Backups, E-Mail-Postfächer und lokale Kopien.
Datenpannen: Was tun im Ernstfall?
Ein gestohlenes Tablet, eine E-Mail mit Gutachten an den falschen Empfänger, ein verschlüsselnder Trojaner auf dem Büro-PC – Datenpannen passieren auch in kleinen Büros. Die DSGVO verlangt dann schnelles und geordnetes Handeln:
- Eindämmen: Zugänge sperren, Passwörter ändern, betroffene Geräte vom Netz nehmen, bei Fehlversand den Empfänger um Löschung bitten.
- Bewerten: Welche Daten sind betroffen, wie viele Personen, war das Gerät verschlüsselt? Welches Risiko besteht für die Betroffenen?
- Melden: Besteht ein Risiko für die Rechte und Freiheiten der Betroffenen, melden Sie die Verletzung nach Art. 33 DSGVO möglichst binnen 72 Stunden, nachdem sie Ihnen bekannt wurde, der zuständigen Aufsichtsbehörde. Eine spätere Meldung ist zu begründen.
- Benachrichtigen: Bei voraussichtlich hohem Risiko müssen Sie zusätzlich die betroffenen Personen informieren (Art. 34 DSGVO).
- Dokumentieren: Jede Datenpanne ist intern zu dokumentieren – auch wenn keine Meldung erforderlich war (Art. 33 Abs. 5 DSGVO).
Auftragsverarbeiter wie Ihr Software-Anbieter müssen Sie unverzüglich informieren, wenn bei ihnen eine Panne auftritt. Prüfen Sie im AVV, wie dieser Meldeweg geregelt ist. Halten Sie außerdem einen kurzen Notfallplan mit Ansprechpartnern und dem Link zum Meldeformular Ihrer Landesdatenschutzbehörde bereit.
Betroffenenrechte im Überblick
Auftraggeber, Unfallgegner und andere Betroffene haben gegenüber Ihrem Büro eine Reihe von Rechten:
- Auskunft (Art. 15): welche Daten Sie speichern, woher sie stammen, an wen sie gingen, wie lange sie gespeichert werden – einschließlich einer Kopie
- Berichtigung (Art. 16): falsche Daten sind zu korrigieren
- Löschung (Art. 17): soweit keine Aufbewahrungspflicht oder andere Ausnahme entgegensteht
- Einschränkung der Verarbeitung (Art. 18): etwa während die Richtigkeit von Daten geprüft wird
- Datenübertragbarkeit (Art. 20): bei Verarbeitung auf Basis von Vertrag oder Einwilligung
- Widerspruch (Art. 21): gegen Verarbeitungen auf Grundlage berechtigter Interessen
Die Antwort muss grundsätzlich innerhalb eines Monats erfolgen; in komplexen Fällen ist eine Verlängerung um weitere zwei Monate möglich, wenn Sie den Betroffenen rechtzeitig informieren (Art. 12 Abs. 3 DSGVO). Prüfen Sie vor der Herausgabe von Daten die Identität des Anfragenden – eine Auskunft an die falsche Person wäre selbst eine Datenpanne.
Brauchen Sie einen Datenschutzbeauftragten?
Nach § 38 BDSG müssen nichtöffentliche Stellen einen Datenschutzbeauftragten benennen, soweit sie in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigen. Mitgezählt werden dabei nicht nur Angestellte in Vollzeit, sondern grundsätzlich alle Personen, die regelmäßig mit solchen Daten arbeiten – auch Teilzeitkräfte und Aushilfen.
Unabhängig von der Personenzahl besteht eine Benennungspflicht unter anderem dann, wenn Verarbeitungen einer Datenschutz-Folgenabschätzung nach Art. 35 DSGVO unterliegen. Für ein typisches Gutachterbüro dürfte das selten der Fall sein.
Die meisten Büros – auch größere Einheiten mit mehreren öffentlich bestellten Sachverständigen – liegen unter der Schwelle. Das entbindet aber nicht von den Pflichten der DSGVO: Verantwortlich bleibt die Inhaberin bzw. der Inhaber. Viele kleinere Büros holen sich deshalb freiwillig einen externen Datenschutzberater an die Seite, der bei Verarbeitungsverzeichnis, Hinweisen und Pannenfällen unterstützt.
Cloud-Software auswählen: Darauf kommt es an
Ist Cloud-Software DSGVO-konform? Ja – wenn der Anbieter die Anforderungen erfüllt und Sie die Lösung richtig einsetzen. Achten Sie bei der Auswahl auf folgende Punkte:
- Serverstandort in Deutschland oder zumindest in der EU; Übermittlungen in Drittländer nur mit geeigneten Garantien (Art. 44 ff. DSGVO)
- Ein unterschriftsreifer AVV und dokumentierte TOMs
- Zertifizierte Rechenzentren, z. B. nach ISO 27001
- Verschlüsselung bei Übertragung und Speicherung
- Zwei-Faktor-Authentifizierung und fein abgestufte Benutzerrechte
- Protokollierung von Zugriffen und Änderungen
- Lösch- und Exportfunktionen, damit Sie Fristen und Auskunftsanfragen umsetzen können
- Ein sicherer Weg zur Übergabe von Gutachten, etwa ein Kundenportal statt E-Mail-Anhängen
- Keine Weitergabe von Daten an Dritte zu Werbezwecken
Eine professionelle Cloud-Lösung ist oft sicherer als ein lokaler Büro-PC, weil Backups, Updates und Zugriffsschutz professionell betrieben werden. Welche Maßnahmen ClaimSuite dafür umsetzt, finden Sie auf unserer Seite zur Sicherheit. Wenn Sie über einen Umstieg nachdenken, hilft Ihnen unser Beitrag Gutachter-Software wechseln – inklusive der Frage, wie Altdaten datenschutzkonform migriert und beim alten Anbieter gelöscht werden.
Muster-Checkliste für Ihr Büro
Nutzen Sie die folgende Liste für einen schnellen Selbstcheck. Jeder Punkt, den Sie nicht mit Ja beantworten können, ist ein konkreter Arbeitsauftrag:
- Verarbeitungsverzeichnis erstellt und in den letzten zwölf Monaten aktualisiert
- Datenschutzhinweise für Auftraggeber liegen vor und werden bei jedem Auftrag bereitgestellt
- Datenschutzerklärung der Website ist aktuell
- AVV mit allen Dienstleistern abgeschlossen und zentral abgelegt
- Rechtsgrundlagen für alle Datenflüsse geklärt, Interessenabwägungen dokumentiert
- Laptops, Tablets und Smartphones verschlüsselt und mit Sperre gesichert
- Zwei-Faktor-Authentifizierung für Software und E-Mail aktiv
- Regelmäßige, getestete Backups
- Fotos werden nicht dauerhaft auf privaten Geräten gespeichert
- Kennzeichen vor Weitergabe an Restwertbörsen unkenntlich gemacht
- Mitarbeitende auf Vertraulichkeit verpflichtet und geschult
- Lösch- und Aufbewahrungskonzept festgelegt und umgesetzt
- Notfallplan für Datenpannen inklusive 72-Stunden-Meldeweg vorhanden
- Zuständigkeit für Betroffenenanfragen geklärt
- Pflicht zur Benennung eines Datenschutzbeauftragten geprüft
Begriffe rund um Gutachten und Schadenregulierung, die in diesem Beitrag vorkommen, erklären wir ausführlich in unserem Glossar für Kfz-Sachverständige.
Häufige Fragen
Brauche ich als Kfz-Sachverständiger eine Einwilligung meiner Auftraggeber?
In der Regel nicht. Die Verarbeitung der Auftraggeberdaten stützt sich meist auf die Vertragserfüllung nach Art. 6 Abs. 1 lit. b DSGVO, Aufbewahrungspflichten auf lit. c. Eine Einwilligung ist vor allem für zusätzliche Zwecke wie Newsletter oder die Verwendung von Fotos zu Werbezwecken relevant.
Ist ein Kfz-Kennzeichen ein personenbezogenes Datum?
Nach überwiegender Auffassung ja, weil sich über das Kennzeichen der Halter ermitteln lässt. Fotos mit erkennbaren Kennzeichen sollten daher nur an Empfänger gehen, die sie für ihren Zweck benötigen. Für Restwertbörsen empfiehlt es sich, Kennzeichen unkenntlich zu machen.
Wie lange muss ich Gutachten und Rechnungen aufbewahren?
Für Rechnungen und andere Buchungsbelege gilt seit 2025 grundsätzlich eine Aufbewahrungsfrist von acht Jahren, für Bücher und Jahresabschlüsse zehn Jahre. Für Gutachten selbst gibt es keine einheitliche Frist; viele Büros orientieren sich an möglichen Haftungs- und Verjährungsfristen. Legen Sie die Fristen am besten mit Ihrem Steuerberater fest.
Braucht mein Gutachterbüro einen Datenschutzbeauftragten?
Nach § 38 BDSG ist ein Datenschutzbeauftragter in der Regel zu benennen, wenn mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Die meisten Gutachterbüros liegen darunter. Die DSGVO-Pflichten gelten aber unabhängig davon in vollem Umfang.
Was muss ich tun, wenn ein Laptop mit Auftragsdaten gestohlen wird?
Prüfen Sie sofort, welche Daten betroffen sind und ob das Gerät verschlüsselt war. Besteht ein Risiko für die Betroffenen, müssen Sie die Datenpanne nach Art. 33 DSGVO möglichst binnen 72 Stunden der zuständigen Aufsichtsbehörde melden. Bei hohem Risiko sind zusätzlich die Betroffenen zu informieren. Jede Panne ist intern zu dokumentieren.
Hinweis: Dieser Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung. Für Ihr Büro empfehlen wir die Abstimmung mit einem Datenschutzbeauftragten.
Datenschutz ab Werk
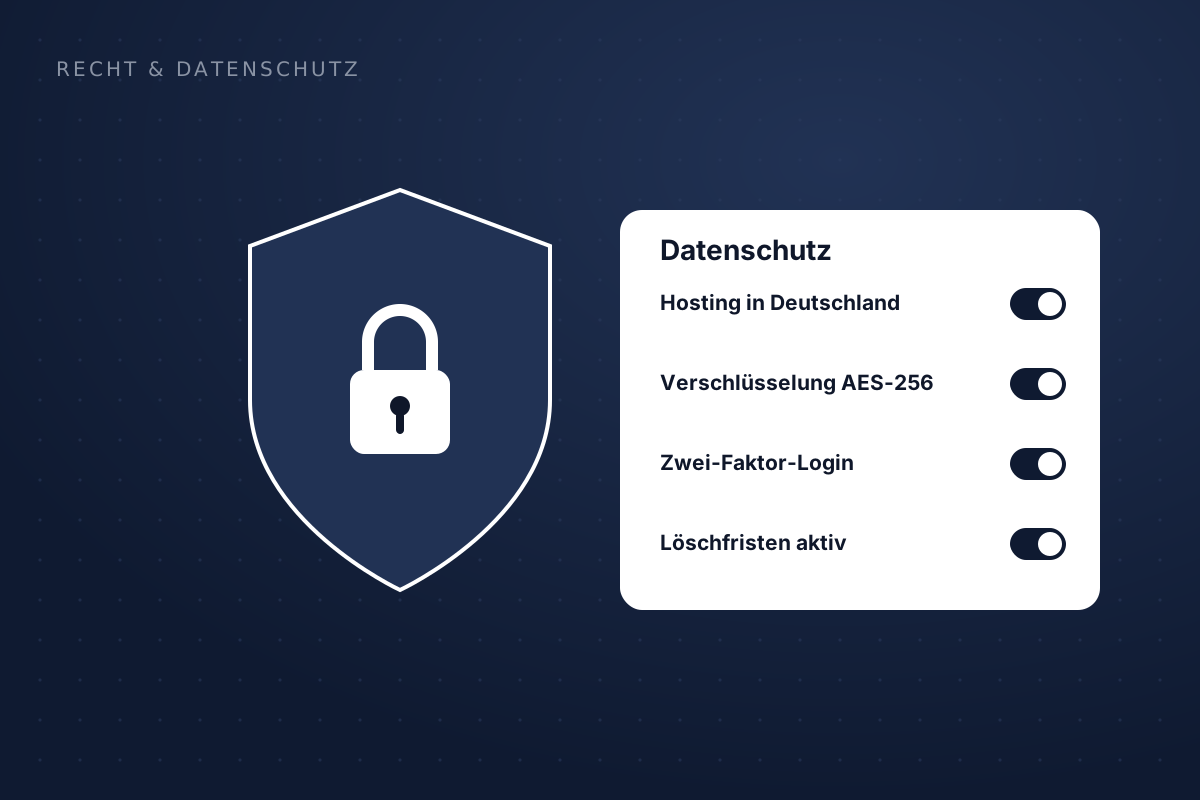
Hosting in Deutschland, AVV inklusive, verschlüsselt und mit Zwei-Faktor-Login.